


Vállalati titkok a felhőben: így szivároghatnak ki az érzékeny adatok az AI-n keresztül
2026. október 1.
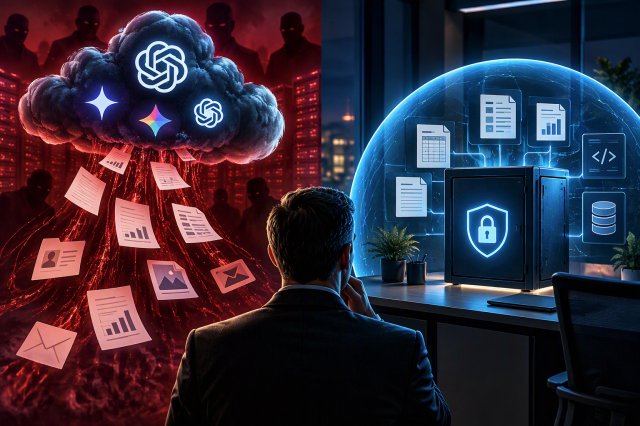
A publikus AI-eszközökbe feltöltött adatok 39,7 százaléka érzékeny információt tartalmaz – derül ki a Cyberhaven legfrissebb, több milliárd valós adatmozgást vizsgáló telemetriai kutatásából. A SeaCon Europe szakértője szerint a kontroll nélküli mesterségesintelligencia-használat nemcsak komoly adatbiztonsági kockázatot jelent, hanem az egyre szigorodó uniós szabályozás miatt jogi következményekkel is járhat. A megoldást a vállalati környezetben működő, zárt, lokális AI-rendszerek jelenthetik.
„Egy kkv üzleti tervét vagy pénzügyi adatait egy publikus felhőalapú AI-rendszerbe feltölteni olyan, mintha nyílt levelezőlapon küldenénk el a legféltettebb üzleti titkainkat egy külső szolgáltatónak” – fogalmaz Berkovich Gábor, a SeaCon Europe ügyvezetője.
A szakértő szerint a ChatGPT, a Gemini és más, felhőalapú AI-megoldások használatakor a munkatársak sokszor abból indulnak ki, hogy az adatvédelmi beállítások és a szolgáltatói garanciák önmagukban elegendő védelmet biztosítanak. A gyakorlat azonban ennél összetettebb: a vállalati adatok ellenőrizetlen megosztása önmagában is jelentős kockázatot hordozhat.
A kutatási adatok alapján a munkavállalók rendszeresen osztanak meg AI-eszközökkel olyan információkat, amelyek illetéktelen hozzáférés esetén stratégiai vagy üzleti hátrányt okozhatnak.
„A technológiai ígéretek és a valóság között sok esetben jelentős különbség lehet. Láttunk már példát arra, hogy egyetlen biztonsági hiba miatt több millió privát fotó került illetéktelenek kezébe. Ha ez megtörténhet személyes adatokkal, akkor a vállalatok stratégiai információinak védelmére is kiemelt figyelmet kell fordítani. A publikus AI-eszközökkel folytatott párbeszéd során ugyanis a vállalat legértékesebb szellemi tőkéje is kikerülhet az ellenőrzött környezetből. A valódi védelemhez ezért nem elegendő a szabályzat: az adatbiztonságot technológiai szinten is garantálni kell” – mondja Berkovich Gábor.
Kötelező uniós előírások
Berkovich Gábor szerint a vállalatok számára ma már nem az a legfontosabb kérdés, hogy használnak-e mesterséges intelligenciát, hanem az, hogy képesek-e ellenőrzött és dokumentált módon kezelni annak használatát.
Az Európai Unió AI Act néven ismert rendelete átfogó szabályozási keretet hozott létre a mesterséges intelligencia fejlesztésére és alkalmazására. A rendelkezések fokozatosan lépnek hatályba, és a magyar vállalatok számára is új megfelelési feladatokat jelentenek.
„Már tavaly februárban hatályba lépett az AI-literacyre vonatkozó kötelezettség, amely előírja, hogy a mesterséges intelligenciát használó munkatársaknak megfelelő ismeretekkel kell rendelkezniük a technológia működéséről és kockázatairól. A vállalatoknak ezért azt is tudniuk kell igazolniuk, hogy az AI használata szervezeti és technológiai szempontból megfelelő kontroll alatt áll” – emelte ki Berkovich Gábor.
A szakértő szerint a megfelelés egyik fontos eleme a transzparencia: a vállalatnak képesnek kell lennie nyomon követni, hogy milyen adatokat használ az AI, ki fér hozzájuk, milyen műveleteket hajt végre a rendszer, és milyen források alapján születik egy adott válasz.
„A döntéshozóknak választ kell adniuk arra, hogy a cég képes-e hitelt érdemlően bizonyítani az AI-használat kontrolláltságát. Tisztázni kell többek között, hogy ki felel az AI által adott válaszokért, milyen adatokat lehet feltölteni az egyes rendszerekbe, és hogyan dokumentálható, illetve követhető vissza az egyes adatmozgások története.”
„Fekete doboz” a vállalat belső hálózatán
A SeaCon Europe szakértője szerint a biztonságos vállalati AI-használat egyik lehetséges iránya a lokális vagy hibrid infrastruktúra kialakítása. A lokális modell esetében az AI-rendszer a vállalat belső hálózatán működik, nagy teljesítményű GPU-val felszerelt infrastruktúrán, így az érzékeny adatok feldolgozása internetkapcsolat nélkül is megoldható.
A hibrid megközelítésben a nem érzékeny, általános feladatokhoz továbbra is használhatók felhőalapú szolgáltatások, miközben a bizalmas vállalati adatok feldolgozása a zárt, lokális infrastruktúrán marad. Ennek egyik kulcseleme a vállalat saját, validált tudástárának kialakítása.
„A technológia már a gyakorlatban is bizonyítja a létjogosultságát. Egy 1000 oldalas szoftverdokumentáció elkészítése korábban akár hetekig tartó manuális mérnöki munkát igényelhetett, míg lokális AI segítségével a forráskód alapján létrehozott dokumentáció akár órák alatt elkészülhet úgy, hogy közben az adatok nem hagyják el a vállalati környezetet.
Az AI emellett képes összefüggéseket keresni a belső rendszernaplókban is. Percek alatt összevetheti például a VPN-bejelentkezéseket a fájlmozgásokkal, és jelezheti, ha egy munkatárs szokatlan mennyiségű adatot tölt le távolról. A napokig tartó manuális adatgyűjtés helyett a vezetők természetes nyelven kérdezhetik le saját adatbázisaikat, és gyorsan kaphatnak információt az egyes folyamatok trendjeiről. A forráskód optimalizálása és a sérülékenységek vizsgálata szintén elvégezhető anélkül, hogy a kód elhagyná a vállalat szervereit” – sorolta a lehetséges alkalmazási területeket.
A SeaCon IntrAI nem egyszerű chatbot, hanem kontrollált vállalati AI-környezet, amely a vállalat saját dokumentumaiból felépített, validált tudástárra támaszkodik.
„Az AI nem kap automatikusan rendszergazdai hozzáférést, és kizárólag azokhoz az adatokhoz férhet hozzá, amelyekhez az adott felhasználónak is van jogosultsága. Minden adatmozgás és művelet naplózható és visszakövethető. Így ellenőrizhető, hogy egy-egy válasz milyen források alapján született, miközben csökkenthető a külső felhős AI-szolgáltatóktól és azok változó feltételeitől való függőség” – magyarázta Berkovich Gábor.
A technológiai kontroll mellett ugyanakkor továbbra is fontos a humán felügyelet. Az AI elsődleges célja az ismétlődő, időigényes feladatok automatizálása, míg a végleges szakmai döntések és a kritikus döntéshozatal felelőssége továbbra is a szakembereknél kell, hogy maradjon.
A lokális AI-infrastruktúra ma már a kkv-szektor számára is elérhető lehet. Varga Szabolcs, a SeaCon Europe üzletfejlesztési igazgatója szerint évi 100 millió forintos árbevétel vagy 10–50 fős alkalmazotti létszám felett – például könyvvizsgáló cégek, ügyvédi irodák vagy mérnökirodák esetében – egy ilyen beruházás megfelelő alkalmazás mellett gyorsan megtérülhet.
„Az adminisztratív folyamatok automatizálásával egy-egy ilyen rendszer átlagosan 0,5–2 teljes munkaidős munkatárs kapacitását szabadíthatja fel, ami különösen értékes lehet a munkaerőhiánnyal küzdő piacon” – tette hozzá az igazgató.
A SeaCon Europe ügyvezetője szerint a következő időszak egyik meghatározó kérdése a vállalati AI-rendszerek által használt tudás minősége és ellenőrizhetősége lesz.
„Nem engedhetjük meg, hogy vállalati döntéseinket ellenőrizetlen internetes forrásokból származó téves információk vagy a generatív AI hallucinációi befolyásolják. Célunk, hogy a magyar vállalatok olyan kontrollált AI-eszközöket használjanak, amelyek ellenőrzött, vállalati tudásra épülnek, miközben az érzékeny információk a lehető legnagyobb biztonságban, a vállalat belső környezetén belül maradnak.”
English Summary
A significant share of the data employees enter into public AI tools contains sensitive business information, creating serious cybersecurity, compliance, and intellectual property risks for companies. As the EU AI Act introduces new requirements for AI literacy, transparency, and accountability, businesses increasingly need to demonstrate that their use of AI is properly controlled and traceable. SeaCon Europe recommends a local or hybrid AI infrastructure that keeps confidential data within the company’s own IT environment while allowing cloud-based tools to be used for non-sensitive tasks. Local AI systems can also support document generation, log analysis, database queries, source-code optimization, and vulnerability assessments without exposing corporate data to external services. According to SeaCon Europe, the key to secure enterprise AI is a validated internal knowledge base combined with strict access controls, comprehensive logging, and human oversight. This approach can help companies unlock the productivity benefits of AI while reducing their exposure to data leakage and changing external service conditions.
Kapcsolódó cikkek
- A magyar vásárló nem mond le, csak kivár
- AI, felhő, új ERP: nagy átalakulás előtt állnak a magyar középvállalatok
- A magyar cégek már használják az MI-t, de még nem élnek vele
- Túl sok az üzenet, túl kevés az idő? A Viber AI-ja összefoglalja, amit kihagytál
- Már nem kell mindent elolvasni: AI segít képbe kerülni a Viberben
- AI-biztonság 5 szinten: az ad hoc káosztól az automatizált védelemig
- Már a ChatGPT szervezi a nyaralásunkat – az AI két év alatt megduplázta a szerepét az utazásokban
- Nagy kockázat a cégeknek, ha a dolgozók AI-t használnak
- Az AI felgyorsítja a kiberkockázatok kialakulását a pénzügyi szektorban
- A vállalati AI alapjai: stabil platform nélkül nincs hatékony működés